
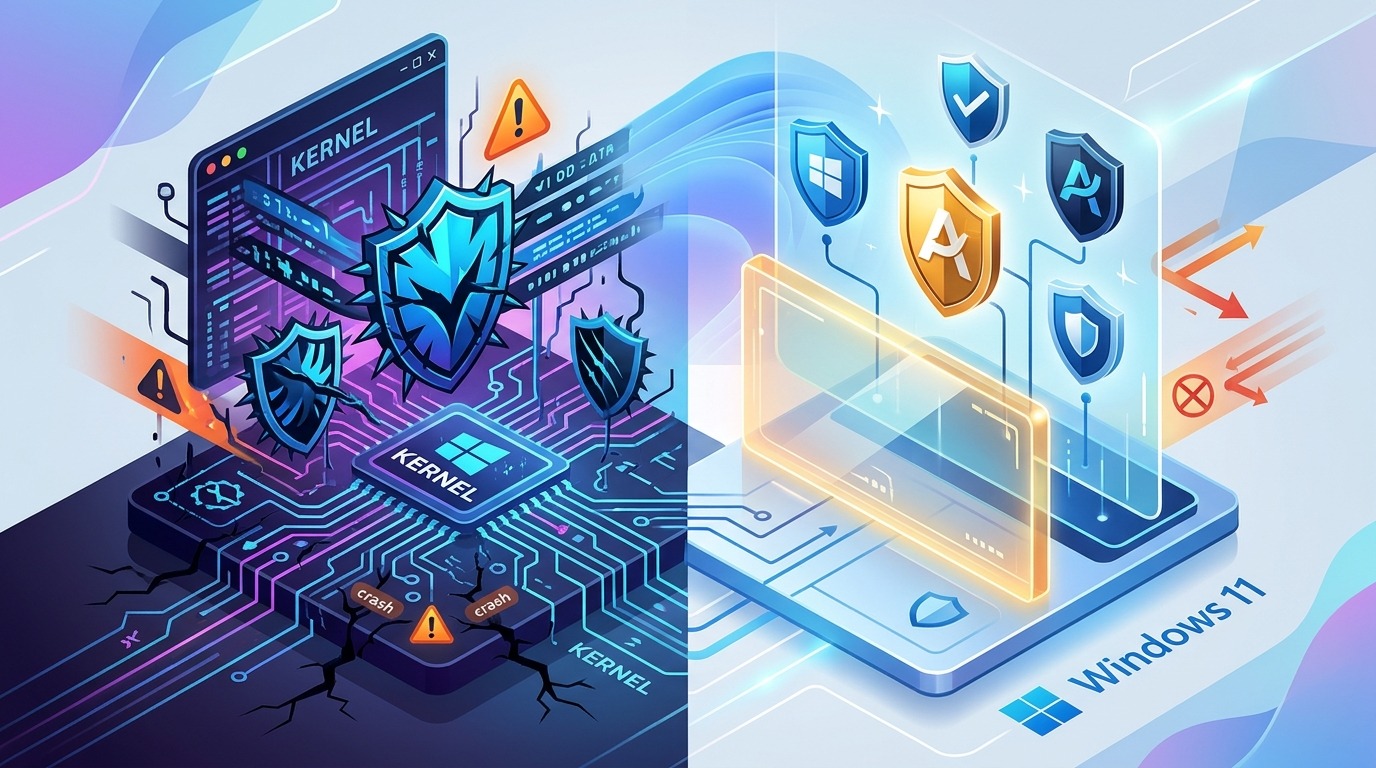
Microsoft cambia Windows 11: gli antivirus escono dal kernel
Il sistema operativo Windows sta vivendo una delle trasformazioni più profonde della sua storia recente. Microsoft, in un’ottica di miglioramento della stabilità e della sicurezza, ha annunciato una svolta epocale: la progressiva rimozione degli antivirus e dei software EDR (Endpoint Detection and Response) dal kernel del sistema. Questa rivoluzione passa attraverso l’introduzione di WESP (Windows Endpoint Security Platform), una nuova architettura che promette di rendere Windows 11 più solido, riducendo drasticamente il numero di “schermate blu” (BSOD) causate da driver di terze parti.
Perché Microsoft allontana la sicurezza dal Kernel?
Per anni, gli antivirus hanno operato nel cosiddetto “Ring 0” di Windows, ovvero il livello di privilegio massimo che ha accesso diretto all’hardware e alle funzioni vitali del processore. Sebbene questo garantisse una protezione efficace contro le minacce, comportava un rischio sistemico enorme: un errore di programmazione all’interno del driver dell’antivirus si traduceva invariatamente in un crash totale del sistema operativo.
La famosa interruzione globale di CrowdStrike, che nel luglio 2024 ha paralizzato milioni di PC in tutto il mondo, è stata l’evento scatenante che ha spinto Microsoft a premere sull’acceleratore. Quando un software di sicurezza opera a livello kernel, non c’è margine di errore: se il software fallisce, l’intero sistema operativo smette di funzionare.
I rischi dell’architettura kernel-mode
- Instabilità: Un singolo bug nel codice del driver può causare il blocco immediato di Windows.
- Vulnerabilità: Se un attaccante riesce a compromettere il driver kernel di un antivirus, ottiene il controllo totale della macchina.
- Difficoltà di aggiornamento: Le modifiche al kernel richiedono test complessi e riavvii forzati.
Cos’è WESP (Windows Endpoint Security Platform)
La soluzione individuata da Microsoft si chiama WESP. Si tratta di una nuova piattaforma di API (Application Programming Interface) progettata per spostare le funzionalità di sicurezza critiche dallo spazio kernel allo spazio utente (User Mode).
In questa modalità, il software di sicurezza non “vive” più nelle fondamenta del sistema operativo, ma opera in un ambiente isolato. Se un processo di sicurezza dovesse andare in crash, il sistema operativo Windows rimarrebbe intatto: l’applicazione semplicemente si riavvierebbe, senza causare alcun blocco o riavvio forzato del PC.
Come funzionano le nuove API
Le API WESP permettono agli sviluppatori di software antivirus ed EDR di eseguire compiti complessi — come la scansione dei file, il monitoraggio delle connessioni di rete e l’analisi dei processi — senza dover iniettare codice nel kernel.
Grazie a queste nuove interfacce:
- Isolamento: Il processo di sicurezza è confinato in un’area dove non può danneggiare il resto del sistema.
- Performance: Nonostante lo spostamento, le API sono ottimizzate per minimizzare la latenza, permettendo comunque una protezione in tempo reale.
- Sicurezza: Le API sono progettate per essere estremamente difficili da bypassare, garantendo che il software possa comunque monitorare le minacce senza possedere privilegi di livello Ring 0.
Quali vantaggi per la stabilità di Windows 11?
La promessa di Microsoft è chiara: un Windows 11 più resiliente. Spostando l’onere della sicurezza fuori dal kernel, l’utente finale vedrà una netta riduzione delle problematiche tecniche.
Maggiore uptime
La stabilità del sistema non dipenderà più dalla qualità del codice di terze parti. Se un antivirus incontra un file corrotto o un conflitto interno, l’impatto sarà limitato all’applicazione stessa, che potrà segnalare l’errore senza trascinare con sé l’intero PC in una schermata blu.
Facilità di manutenzione
Con il software di sicurezza relegato in user-mode, sarà più semplice per le aziende di cybersecurity aggiornare i propri strumenti senza dover scaricare e installare driver pesanti e invasivi. Questo favorirà cicli di aggiornamento più rapidi e meno problematici.
Un sistema più “pulito”
Il kernel di Windows diventerà, col tempo, più snello. La rimozione di migliaia di righe di codice di terze parti dal cuore del sistema operativo permetterà a Microsoft di ottimizzare meglio le prestazioni generali e di ridurre la superficie di attacco complessiva del sistema.
Quando arriveranno le soluzioni compatibili?
Il passaggio verso WESP non avverrà dall’oggi al domani. Microsoft ha iniziato un dialogo serrato con i principali attori del settore sicurezza, tra cui CrowdStrike, SentinelOne, Microsoft Defender e molti altri.
La tabella di marcia prevede una transizione graduale:
- Fase di test: Inizialmente, le nuove API verranno rese disponibili agli sviluppatori tramite i programmi Windows Insider.
- Adozione volontaria: I produttori di software di sicurezza inizieranno a integrare le funzioni WESP nei loro prodotti in parallelo ai driver kernel tradizionali.
- Transizione obbligatoria (prospettica): È probabile che, in futuro, Microsoft imponga restrizioni più severe sull’accesso al kernel per i nuovi driver, rendendo di fatto WESP lo standard unico per le applicazioni di sicurezza.
Gli utenti consumer potrebbero non notare cambiamenti drastici immediati, ma nel corso dei prossimi 18-24 mesi le versioni aggiornate dei vari antivirus (come Norton, McAfee, Bitdefender o ESET) inizieranno a utilizzare queste API, migliorando sensibilmente l’affidabilità delle macchine.
Cosa devono fare gli utenti e le aziende?
Per il momento, non è richiesta alcuna azione specifica da parte degli utenti finali. La transizione sarà gestita dai vendor di software di sicurezza tramite i normali aggiornamenti delle loro applicazioni.
Tuttavia, per le aziende che gestiscono grandi flotte di computer, è fondamentale monitorare gli annunci dei propri partner di cybersecurity:
- Verificare la roadmap: Contattare il fornitore del software EDR/antivirus per sapere quando prevedono di integrare il supporto per le API WESP.
- Testare la compatibilità: Prima di implementare aggiornamenti massivi, testare le nuove versioni in ambienti controllati per assicurarsi che le policy di sicurezza rimangano efficaci.
- Monitorare le performance: Valutare se il passaggio allo user-mode comporta variazioni nell’utilizzo delle risorse di sistema (CPU e RAM).
Il futuro della sicurezza su Windows
Questa mossa segna la fine di un’era in cui l’antivirus doveva “essere” il sistema operativo per proteggerlo. È un cambio di paradigma necessario: la complessità del software moderno è diventata tale che mantenere un kernel “aperto” a driver esterni è diventato un rischio insostenibile.
Microsoft, con Windows 11, sta cercando di emulare l’approccio già adottato con successo da altri sistemi operativi, come macOS, che da tempo limita severamente l’accesso al kernel per le estensioni di sistema. Il risultato finale sarà un sistema più “chiuso”, certamente, ma anche infinitamente più affidabile.
In conclusione, l’adozione di WESP rappresenta una vittoria per l’utente finale. La stabilità del sistema operativo non deve essere sacrificata sull’altare della sicurezza: con questa innovazione, Microsoft mira a offrire un ambiente dove l’antivirus sia una sentinella vigile, ma non più il pilastro portante la cui caduta causa il collasso dell’intera infrastruttura digitale. Il futuro di Windows 11 è più sicuro, non perché sia più complicato, ma perché è finalmente più ordinato e protetto da se stesso.