
Italia colpita dai nuovi attacchi ai supermercati: quando il cybercrime distrugge il cibo
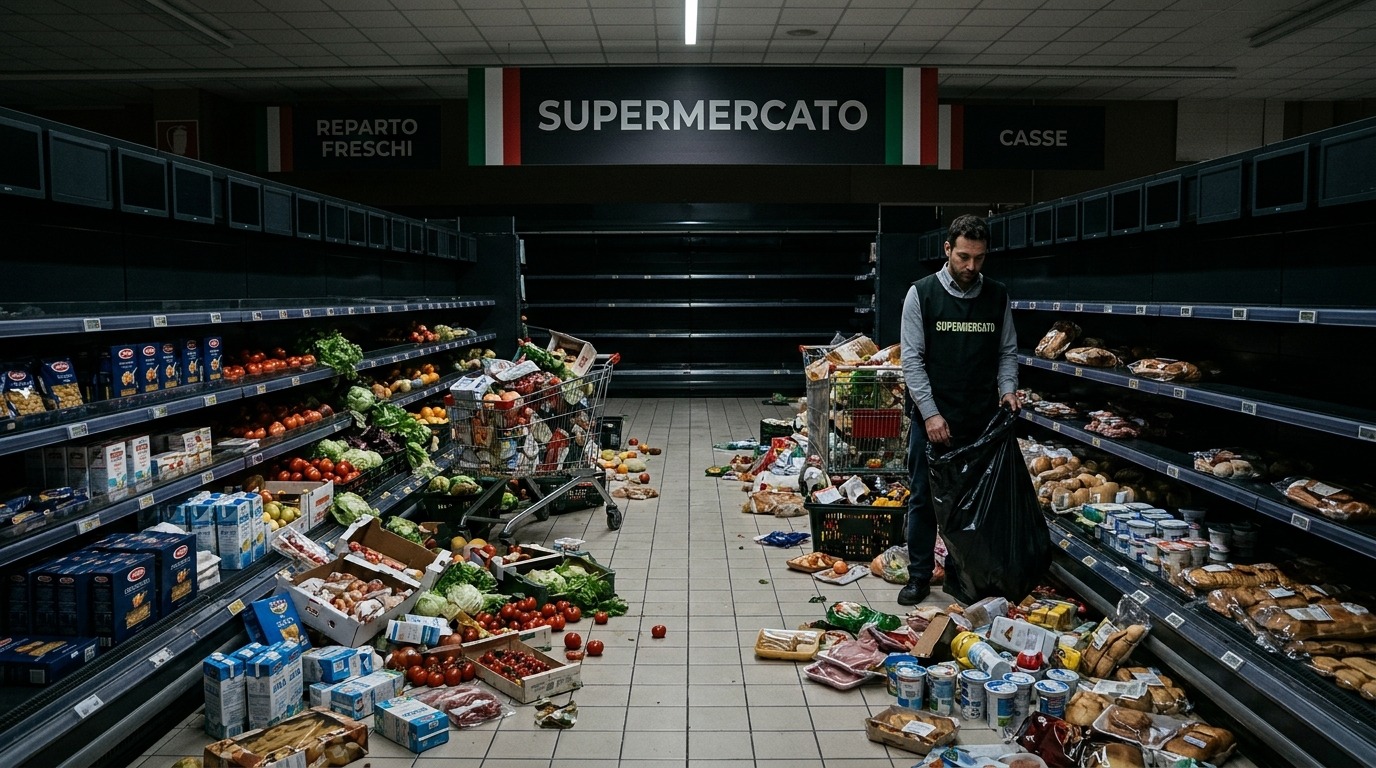
Quanto accaduto ieri nei supermercati europei non è solo l’ennesima cronaca di una violazione digitale, ma rappresenta una svolta inquietante nella storia della sicurezza informatica. Per la prima volta, la popolazione ha percepito con estrema chiarezza come un codice malevolo, digitato a migliaia di chilometri di distanza, possa trasformarsi in una conseguenza fisica, tangibile e devastante. L’Italia, insieme a gran parte del Vecchio Continente, è stata colpita da quelli che sembrano essere attacchi coordinati contro le infrastrutture di refrigerazione della grande distribuzione. Il risultato? Migliaia di freezer mandati in blocco o, peggio, manomessi per innalzare la temperatura fino a 50 °C, trasformando tonnellate di alimenti in un potenziale pericolo sanitario da smaltire in poche ore.
Un attacco che colpisce la vita quotidiana
Siamo abituati a pensare agli attacchi hacker in termini astratti: furti di dati bancari, violazioni di account social o il blocco temporaneo di portali governativi. Tuttavia, quando l’Italia viene colpita da nuovi attacchi ai supermercati, la prospettiva cambia radicalmente. Non parliamo più di byte sottratti, ma di beni di prima necessità distrutti.
Il meccanismo sfruttato dai criminali informatici è stato subdolo quanto efficace: l’accesso ai sistemi di controllo industriale (SCADA) e alle reti IoT (Internet of Things) che gestiscono le temperature dei banchi frigo. Manipolando le impostazioni da remoto, gli attaccanti hanno forzato i sistemi di refrigerazione a invertire il ciclo o a spegnersi, innescando un surriscaldamento rapidissimo. Il danno economico per le catene della grande distribuzione è immenso, ma è il danno in termini di spreco alimentare e sicurezza pubblica a destare le maggiori preoccupazioni.
Il vettore dell’attacco: perché i sistemi sono vulnerabili?
L’incidente di ieri solleva domande urgenti sulla sicurezza delle infrastrutture critiche. La digitalizzazione della catena del freddo è una benedizione per l’efficienza energetica e la gestione degli stock, ma è anche il tallone d’Achille della modernità.
Molti sistemi di monitoraggio della temperatura nei supermercati sono connessi a reti Wi-Fi o internet non adeguatamente protette. Alcuni dei fattori che hanno reso possibile questa ondata di attacchi includono:
- Dispositivi IoT obsoleti: Molti sensori e controller non ricevono aggiornamenti firmware da anni, presentando falle di sicurezza note e facilmente sfruttabili.
- Password di default: Spesso, i tecnici non modificano le credenziali di accesso predefinite dei dispositivi, rendendo l’intrusione un gioco da ragazzi per bot automatizzati.
- Mancata segmentazione delle reti: In molte strutture, la rete che gestisce i frigoriferi è la stessa che gestisce l’accesso Wi-Fi per i clienti o gli uffici amministrativi, permettendo movimenti laterali all’interno della rete stessa.
- Assenza di monitoraggio attivo: Molti punti vendita non dispongono di sistemi di allerta in grado di rilevare anomalie comportamentali nei sistemi industriali in tempo reale.
La portata europea e le ripercussioni sul territorio italiano
L’azione, coordinata su scala continentale, suggerisce la mano di gruppi criminali organizzati o, in scenari ancora più complessi, di attori statali intenzionati a testare la resilienza delle infrastrutture europee. Quando l’Italia è colpita dai nuovi attacchi ai supermercati, non subisce solo un danno economico privato, ma vede intaccata la stabilità della propria filiera agroalimentare.
I responsabili dei supermercati italiani si sono trovati di fronte a una scena surreale: freezer che, anziché conservare i prodotti sotto lo zero, hanno raggiunto temperature da deserto. Il cibo, esposto a un calore estremo, è diventato istantaneamente non commestibile. Le procedure di smaltimento sono state immediate, con migliaia di tonnellate di alimenti destinate al macero, creando una perdita economica che, con tutta probabilità, graverà indirettamente sui prezzi al consumo nelle prossime settimane.
La sicurezza fisica nell’era del digitale
Questo evento segna il superamento di una linea rossa. Fino a poco tempo fa, la sicurezza informatica era una faccenda limitata agli uffici IT e ai server aziendali. Oggi, ogni dispositivo connesso — dalla lampadina intelligente al compressore di un frigorifero industriale — è una potenziale porta d’accesso per il caos.
Le aziende devono iniziare a trattare i sistemi operativi dei loro impianti come asset di sicurezza nazionale. Non è più sufficiente avere un buon antivirus sui computer dell’ufficio contabilità; è necessaria una strategia di cyber-resilience che comprenda:
- Isolamento delle reti (Air-gapping): Laddove possibile, i sistemi critici non dovrebbero essere raggiungibili direttamente da internet.
- Audit di sicurezza frequenti: Test di penetrazione specifici per l’infrastruttura IoT e SCADA.
- Sistemi di backup analogici o manuali: La capacità di riprendere il controllo manuale dei processi fisici in caso di caduta dei sistemi digitali.
- Formazione del personale: Consapevolezza dei rischi legati all’interconnessione digitale delle attrezzature di vendita.
Verso una nuova regolamentazione europea?
La consapevolezza che l’Italia è stata colpita dai nuovi attacchi ai supermercati, insieme al resto dell’Europa, spingerà probabilmente le istituzioni verso una stretta regolamentatoria. La direttiva NIS2 (Network and Information Security Directive) è già un passo in questa direzione, ma forse serve una normativa specifica per la protezione delle infrastrutture IoT non critiche, ma comunque essenziali per la distribuzione alimentare.
È fondamentale che i produttori di tecnologie per la grande distribuzione vengano chiamati a rispondere della sicurezza dei propri dispositivi. Non è accettabile che un componente installato in un esercizio commerciale possa diventare l’arma di un attacco su larga scala a causa di una falla di sicurezza mai risolta.
Il futuro della grande distribuzione
Il disastro di ieri è un campanello d’allarme che non può più essere ignorato. Il settore retail deve investire massicciamente nella protezione dei propri sistemi industriali. Il consumatore, dal canto suo, deve iniziare a comprendere che la qualità del servizio di cui beneficia quotidianamente dipende da un’infrastruttura digitale invisibile e, purtroppo, estremamente vulnerabile.
L’Italia, come hub di eccellenza agroalimentare, deve porsi come capofila nella difesa contro queste minacce. Il danno subito non è solo monetario: è una questione di sovranità alimentare. Quando il sistema di distribuzione diventa un target, la stabilità sociale è a rischio.
In conclusione, quanto accaduto deve spingere a una revisione radicale delle priorità. La trasformazione digitale dei supermercati deve procedere di pari passo con la consapevolezza che, in un mondo interconnesso, un bit sbagliato può far marcire tonnellate di cibo. La sicurezza, oggi, non si misura solo in firewall e password, ma in gradi Celsius, in continuità operativa e nella capacità di proteggere le risorse che ogni giorno finiscono sulle nostre tavole. La sfida è aperta, e la risposta non può che essere un rafforzamento drastico dei protocolli di difesa, affinché episodi di questo tipo non diventino la nuova, amara normalità del nostro quotidiano.